
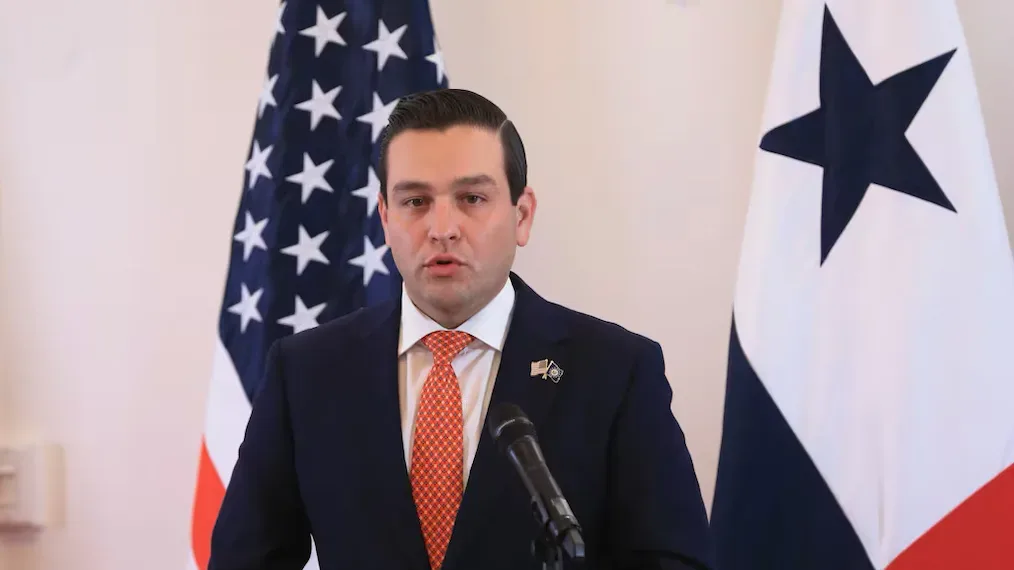
El embajador de Estados Unidos en Panamá, Kevin Marino Cabrera, acusó a actores vinculados con China de realizar operaciones de ciberespionaje contra entidades de América Latina. La embajada china respondió y rechazó las acusaciones.
El intercambio ocurrió después de que la empresa de ciberseguridad ESET identificara una campaña atribuida al grupo FamousSparrow. Según sus investigadores, el grupo utilizó una puerta trasera informática llamada SparroWocky para atacar organizaciones de varios países latinoamericanos.
Cabrera advirtió que las amenazas digitales afectan sistemas críticos y pueden comprometer la soberanía nacional.
“Las amenazas cibernéticas son reales y actores malintencionados en la región están atacando activamente sistemas críticos”, escribió el diplomático.
Además, sostuvo que la protección de la infraestructura digital requiere vigilancia, cooperación internacional y el uso de tecnologías confiables. También mencionó las investigaciones de ESET sobre operaciones de ciberespionaje vinculadas con China.
Pekín acusa a Washington de crear confrontación
La embajada de China en Panamá rechazó los señalamientos del diplomático estadounidense. Afirmó que su país se opone al ciberespionaje y a los ciberataques.
Las amenazas cibernéticas son reales y actores malintencionados en la región están atacando activamente sistemas críticos.
Como enfaticé esta semana durante el Foro de Ciberseguridad de las Américas de la @OEA_oficial proteger la infraestructura crítica y la soberanía nacional…— Embajador Kevin Marino Cabrera (@USAmbassadorPAN) October 30, 2026
Sin embargo, acusó a Estados Unidos de utilizar la seguridad informática para desacreditar a China.
“Es Estados Unidos, precisamente, el Imperio de Hackers reconocido por todo el mundo”, respondió la representación diplomática.
También pidió al embajador que no actúe “como el ladrón que grita ¡al ladrón!”. La embajada sostuvo que los países deben cooperar en materia de ciberseguridad, en lugar de fomentar enfrentamientos y sospechas.
ESET detectó ataques en ocho países de la región
El informe de ESET Research identifica a FamousSparrow como un grupo de ciberespionaje vinculado con China. La organización habría iniciado sus actividades al menos en 2019 y atacó inicialmente hoteles en distintos países.
Según la investigación, desde mediados de 2025 hasta 2026, el 90 % de los objetivos registrados en la telemetría de ESET se ubicó en América Latina.
Los investigadores detectaron el uso de SparroWocky contra entidades gubernamentales de Argentina, Ecuador, Guatemala, Honduras, Panamá, Perú, Puerto Rico y Venezuela.
ESET considera que esta concentración regional podría relacionarse con el aumento de las tensiones entre Washington y Pekín. La empresa plantea que China buscaría conocer las reacciones de los gobiernos latinoamericanos ante las iniciativas estadounidenses.
Como ejemplo, el informe menciona una entidad panameña vinculada con la disputa comercial por dos puertos situados en el canal de Panamá. Esos puertos estuvieron bajo operación de una empresa con sede en China.
El programa puede extraer archivos y controlar equipos
SparroWocky es una puerta trasera informática escrita en C++. El programa permite ejecutar comandos, abrir archivos, tomar capturas de pantalla y extraer información de los equipos afectados.
También recopila datos como nombres de usuarios, dominios, direcciones IP y versiones del sistema operativo Windows. Luego cifra la información y la transmite mediante el protocolo TLS.
ESET atribuye con alta probabilidad esta herramienta a FamousSparrow. Entre los elementos que respaldan esa conclusión figura su relación con SparrowDoor, otro programa utilizado exclusivamente por ese grupo, según los investigadores.
La empresa también advirtió que SparroWocky incorpora técnicas para dificultar el análisis y evadir los sistemas de seguridad.